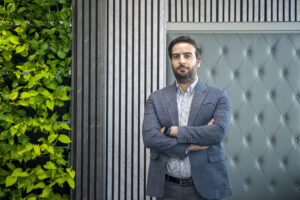
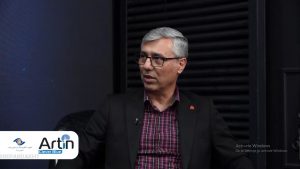
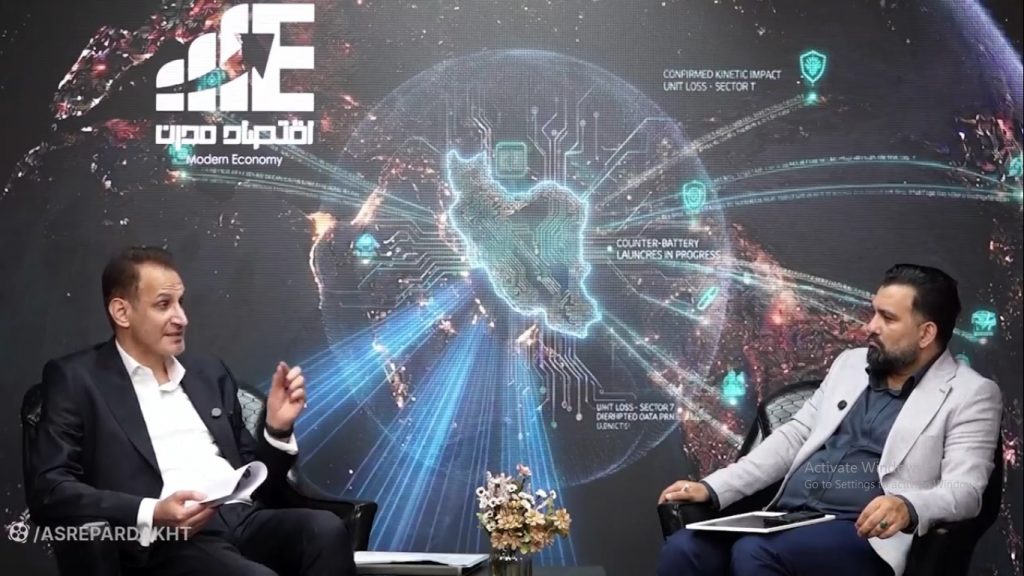
مدیرعامل شرکت تاتا بانک تجارت، با تأکید بر ضرورت بازنگری در معماری پشتیبانگیری بانکها اعلام کرد: یکسان بودن زیرساخت سختافزاری، سیستمعامل و پایگاه داده در سایت اصلی و پشتیبان، میتواند هر دو زیرساخت را در برابر حملات سایبری زنجیرهای آسیبپذیر کند. وی ایجاد سایت ایمن و مستقل از شبکه عملیاتی، با قابلیت بازیابی هسته بانکی در فاصله دو تا سه ساعت را از الزامات افزایش تابآوری سایبری بانکها دانست.
اقتصاد مدرن – سید جواد سجادی با اشاره به تأخیر در بازگشت خدمات برخی بانکها پس از حملات سایبری گفت: با وجود این رخدادها، گزارش عمومی فارنزیک برای تشریح ابعاد حملات و مشخص شدن علل فنی آنها منتشر نشده است.
وی با تفکیک کارکرد سایتهای پشتیبان در حوادث عملیاتی از حملات سایبری تصریح کرد: این سایتها در مواجهه با خرابی تجهیزات، اختلال پایگاه داده یا حوادث فیزیکی میتوانند مؤثر باشند، اما در صورت نفوذ به زنجیره زیرساختی مشترک، احتمال آسیبدیدن سایت اصلی و پشتیبان بهطور همزمان وجود دارد. بنابراین، صرف سرمایهگذاری در ایجاد سایت پشتیبان، بدون تأمین استقلال امنیتی آن، تضمینکننده تداوم خدمات بانکی نیست.
مدیرعامل شرکت تاتا بانک تجارت، ایجاد یک سایت ایمن با قطع ارتباط شبکهای مستقیم از زیرساختهای عملیاتی را ضروری دانست و افزود: دادههای این سایت باید با سازوکاری متفاوت و ایمن بهروزرسانی شوند تا در صورت از دسترس خارج شدن سایتهای اصلی و پشتیبان، امکان بازیابی اطلاعات و خدمات بانکی فراهم باشد.
سجادی همچنین اتکا به نسخههای پشتیبان با فاصله زمانی ۲۴ ساعت را ناکافی دانست و اظهار کرد: از دست رفتن اطلاعات و تراکنشهای یک روز میتواند تعیین وضعیت واقعی حساب مشتریان را با چالش جدی مواجه کند. به گفته وی، بازسازی اطلاعات مشتریان از طریق پیامک یا دادههای پراکنده، جایگزین قابلقبولی برای زیرساخت مطمئن نگهداری و بازیابی اطلاعات نیست.
وی در پایان بر ضرورت استقرار نسخهای کامل و آمادهبهکار از هسته بانکی در سایت ایمن تأکید کرد و گفت بانکها باید امکان راهاندازی مجدد هسته بانکی را در بازهای حدود دو تا سه ساعت پس از وقوع حادثه فراهم کنند. استقلال زیرساخت بازیابی، حفاظت از دادهها و آمادگی برای بازگرداندن خدمات، از الزامات اصلی تابآوری سایبری نظام بانکی است.

 زهرا نادری
دیدگاهها (۰)